SEO & AI 周报 10.19–25:Shopify 应用劫持、PHP 高危漏洞


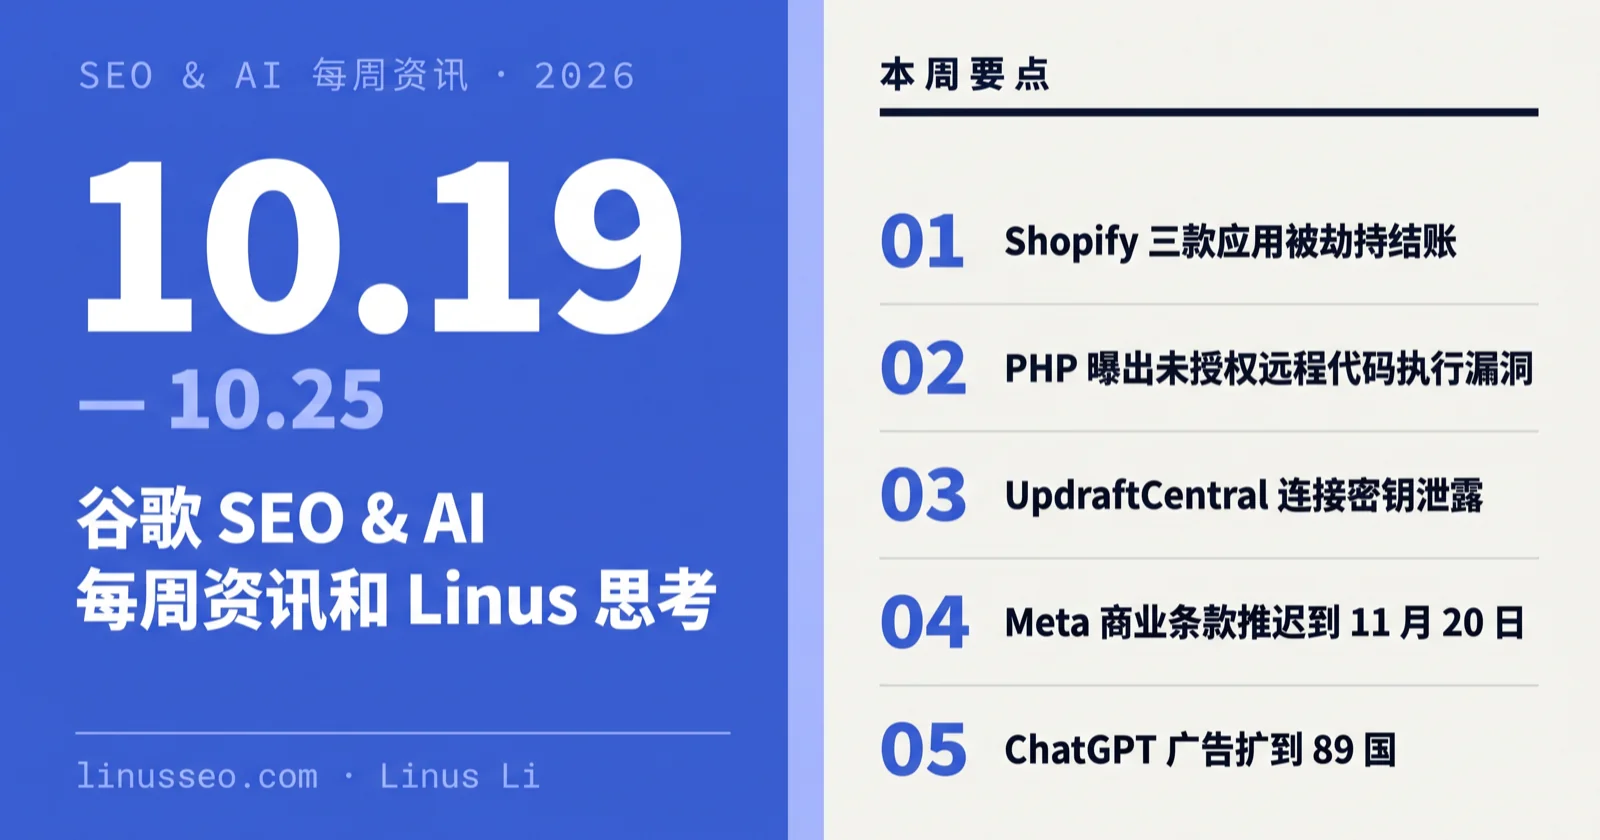
2026 年 10 月 19 日至 25 日,Google 状态页没有新的核心更新或垃圾更新,10 月 20 日至 21 日和 24 日有两轮未确认的排名波动。但是,本周最紧急的是安全问题,而且这些问题有同一个规律:Shopify 三款应用劫持结账、UpdraftCentral 密钥泄露和上周的 Rank Math 事件,问题都出在第三方组件或外部连接密钥;PHP 的两个未授权远程代码执行漏洞则出在底层运行环境。Shopify 随后给在线商店加了外链保护,并要求应用开发者在本周内完成安全检查。
另外,平台规则和 AI 搜索数据也有一些小变化。Meta 把新商业条款推迟到 11 月 20 日生效,条款虽然删掉了“train”(训练)一词,但抓取广告主网站的授权还在。ChatGPT 广告扩展到 89 个国家,10 月 30 日起默认开启自动改写文案和替换落地页。
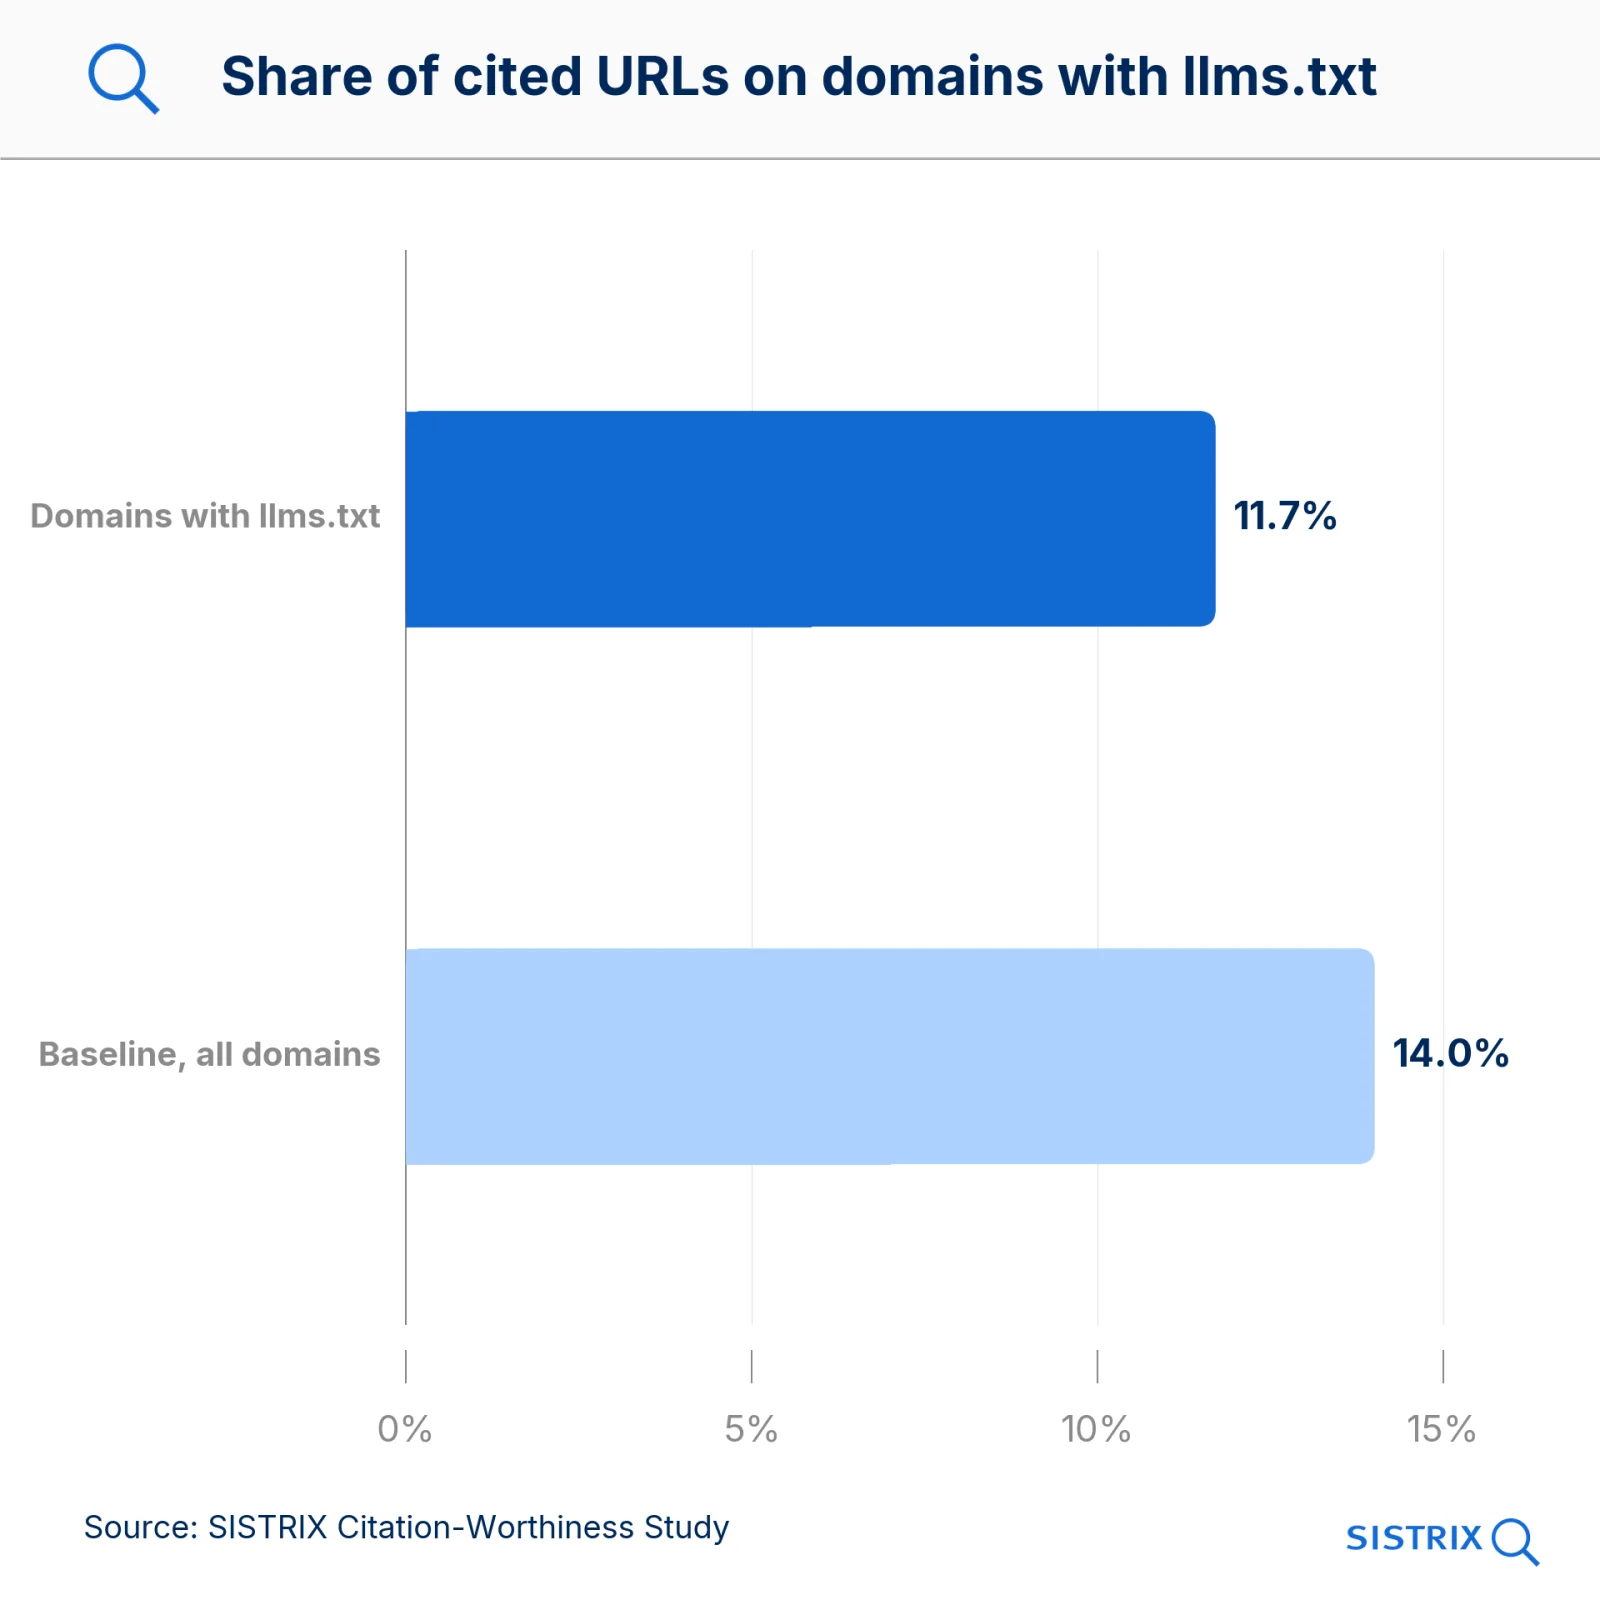
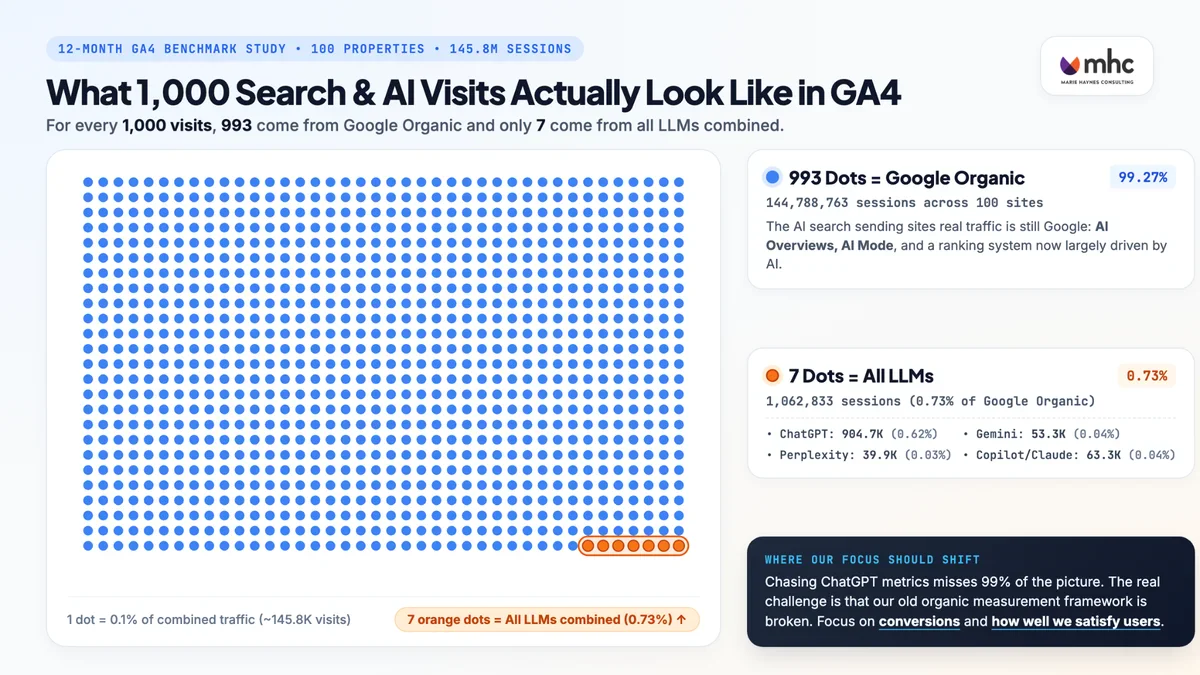
数据方面,排名工具收到假结果的问题仍在继续,各家测到的异常比例相差悬殊。SISTRIX 用 96,418 个 URL 测出 llms.txt 和 AI 引用没有可测的关系;Marie Haynes 统计的 100 个网站里,ChatGPT 带来的会话只有 Google 自然搜索的 0.62%。这些数据说明 GEO 仍在快速变化,独立站应该先把网站基础做好,再应对这些变化。
本周要点
要点按紧急程度标注:立即处理是相关网站本周就要动手的事,持续观察是有截止日期或还在变化的事,供参考是研究和文档动态。
- 立即处理:10 月 10 日起,Hulk Product Options、Selleasy 和 Swym Wishlist Plus 三款 Shopify 应用先后被篡改,在店面注入跳转代码。Shopify 10 月 20 日给在线商店加了外链保护,并要求应用开发者本周完成安全检查。
- 立即处理:PHP 10 月 21 日发布 8.5.12、8.4.27、8.3.36 和 8.2.35,修复两个可以未授权远程执行代码的漏洞,安全厂商报告已有在野利用。影响面非常广,包括大量 WordPress 站点。Google 的 John Mueller 建议停机打补丁时返回 503 状态码。
- 立即处理:TeamUpdraft 官网被入侵,UpdraftCentral 连接密钥外泄,攻击者用它给 WordPress 站建管理员账号、装后门插件。修复版本是 UpdraftPlus 1.26.13 和 2.26.13。
- 立即处理:OpenAI 宣布 ChatGPT 广告新增 26 个国家,共 89 个。10 月 30 日起,自助广告默认开启 creative enhancements,系统可以改写文案,也可以换落地页。
- 持续观察:Meta 把新商业条款推迟到 11 月 20 日生效。条款删掉了“train”(训练)一词,但授权 Meta 抓取广告主网站的条文还在,本期更正上期的说法。
- 持续观察:Nozzle 10 月 21 日的数据显示,桌面端有 35.7% 的结果页前两页被替换,高于 10 月 12 日至 20 日的每一天。Ahrefs 估计受影响的结果占 5% 至 20%。Google 和以往一样没有表态。
- 供参考:SISTRIX 分析 96,418 个 URL 后发现,llms.txt 与 AI 引用没有可测的关系。Glenn Gabe 复测发现,ChatGPT、Claude 和 Perplexity 仍然读不到 JavaScript 渲染的正文。
Shopify 三款应用被劫持结账,Shopify 加外链保护并要求开发者自查
10 月 10 日起,多家 Shopify 店铺的顾客点击结账后被带到仿冒付款页。没有来源显示 Shopify 自己的结账系统被入侵,问题出在第三方应用。开发者 Roman Zipp 的技术分析显示,攻击者篡改了第三方应用的配置,在店面注入约 22.7 KB 的脚本。脚本挂在结账按钮的点击事件上,把顾客导到以 .top 结尾的仿冒域名,收集银行卡信息后再转回真实结账页。因为顾客最终仍在真结账页完成付款,商家后台看到的订单正常,单靠订单数据很难察觉异常。
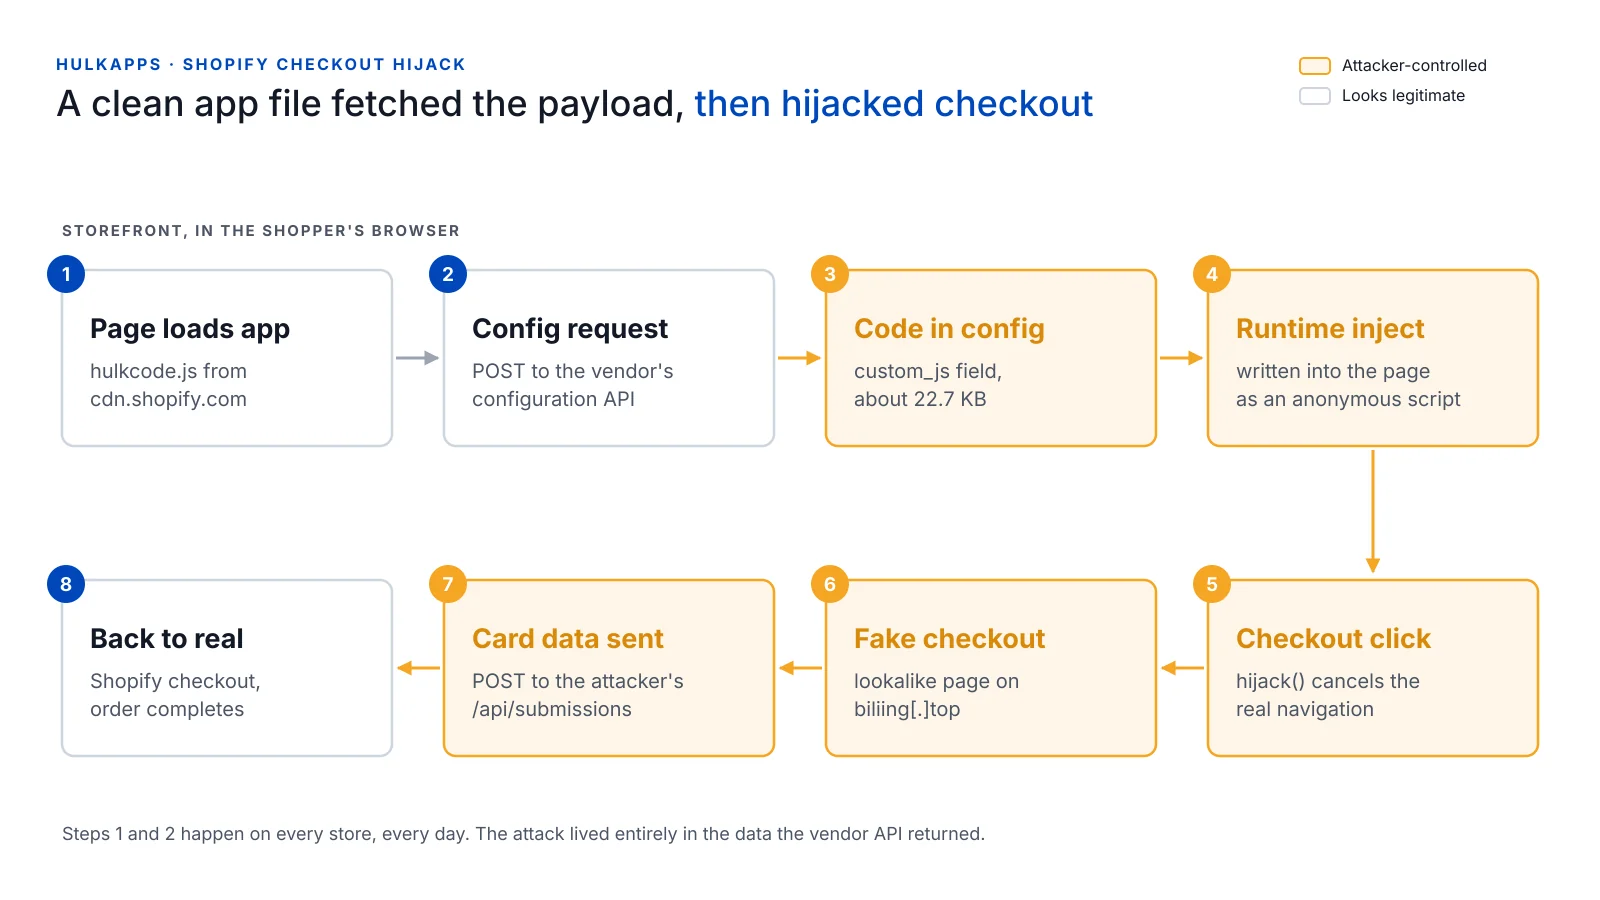
目前由开发者确认的涉事应用有三款,攻击入口都指向应用商自己的后台或工具(声明由 Roman Zipp 汇编)。Hulk Product Options 在 10 月 10 日出事,开发商称这是“a wide attack that also impacted multiple Shopify apps”。Selleasy 的攻击窗口是 10 月 13 日 07:47 至 15:00 UTC,开发商承认“An unauthorized party gained access to an internal Selleasy tool”;这款应用自称有 4.9 万多家活跃店铺,但没有公布受影响的店铺数。Zipp 在 10 月 22 日更新称,他列出的涉事应用都已修复或下架。
第三款应用 Swym Wishlist Plus 在 10 月 14 日出事后又遭到二次攻击。Swym 10 月 20 日发布事件 FAQ,暂停所有商家的这款应用,并撤销了 Swym 各应用的 Shopify 访问权限,截至 10 月 25 日仍在分批恢复。Swym 表示,没有证据显示商家数据或顾客个人信息经应用泄露,但顾客如果在外部网站手动填写了信息,这部分数据可能已经泄露。FAQ 列出了 checkout-guard[.]top、account-confirm[.]top、billing-confirm[.]top 和 checkout-secure[.]top 四个域名。本周还有商家报告其他应用异常,开发者和 Shopify 都没有确认,本期不列名。
同一时期,Boost AI Search & Filter 也出现过中断。Boost Commerce 的官方状态页显示,10 月 17 日 22:38 UTC 起,该应用的主题应用扩展在所有店铺被关闭,10 月 18 日 18:48 UTC 由 Shopify 重新启用。故障期间,Turbo 版店铺的 Boost 集合页和搜索页无法加载,很多页面显示空白。状态页没有说明关闭原因,目前还不能判断它和劫持事件有没有关系。但对于用 Boost 接管集合页的店铺,如果那两天刚好遇到 Googlebot 抓取,空白页面会影响收录,建议去 Search Console 检查 10 月 17 日至 19 日的抓取情况,再用网址检查确认集合页现在能渲染出商品列表。
连续出事后,Shopify 从店面拦截和开发者规范两头做了限制。10 月 20 日,商家更新日志上线外链保护,最初规定在线商店跳往店外网站前先弹确认框(已连接店铺的域名和受支持的社交网站除外)。有商家反馈自己两个独立店之间的国家切换链接也会弹框,Shopify 随后在 10 月 23 日收窄规则:认定为恶意的网站直接拦截,可疑网站弹确认,其他外链正常跳转,但没有公开判定标准。此前在 10 月 20 日当天,Shopify 还在开发者更新日志发布 Securing your app, together,要求每个应用开发者在本周内完成 8 项安全动作,包括用 shopify app security check 扫描应用、迁移到会过期的访问令牌、把包括 metafield 在内的所有渲染数据当作不可信数据转义,以及给托管、CDN、代码仓库和邮箱开启两步验证。Shopify 还预告将收紧店面应用代码的权限、给应用密钥加 IP 限制、提高 App Store 的安全要求。这三项没有给出时间表,原文也没有点名任何事件,但结合攻击路径看,针对的正是第三方应用权限过大、长期令牌外泄后缺乏限制的问题。
建议 Shopify 卖家立即在无痕窗口里加购并点击结账,确认最后落在 Shopify 自己的结账页。装过 Swym 的店铺,在主题代码里搜索 checkout-guard,并在 App embeds 里先关掉 Swym。但是,主题代码里搜不到不代表没有受影响,因为恶意代码可以由应用接口返回的配置在浏览器里运行时注入,所以仍以无痕窗口结账测试为准,并留意应用开发商的通知;必要时在浏览器开发者工具的 Network 面板里检查结账时有没有请求陌生域名。平时不用的应用尽早卸载,减少店面脚本的受攻击面,同时给 Shopify 和各应用后台开启两步验证。
自建站的两类高危问题:PHP 远程代码执行和 UpdraftCentral 密钥泄露
Shopify 店铺本周的风险集中在店面脚本,自建 WordPress 和 WooCommerce 站点的风险则在服务器运行环境和后台管理员权限上。
首先是底层运行环境的漏洞。10 月 21 日,PHP 项目发布 8.5.12、8.4.27、8.3.36 和 8.2.35,修复 CVE-2026-109618 和 CVE-2026-109619。两个漏洞都在 PHP 解释器本身,CVSS v4.0 评分都是 9.2,攻击者不需要登录就可以远程执行代码。PHP 在发布说明里写道:“There are no complete mitigations, updating is the only safe choice.”因为漏洞不在 WordPress 或插件里,只更新 WordPress 核心、插件和主题没有任何作用。10 月 23 日,PHP 又就 session 上传进度功能的 CVE-2026-115560 发布公告,建议在下一个常规版本之前设置 session.upload_progress.enabled=0。
受影响的范围很广。Patchstack 引用 Wiz Research 指出,从 5.4 起的每个 PHP 版本至少受其中一个漏洞影响;PHP-FPM、Apache mod_php、php-cgi 和 LiteSpeed 都在范围内,PHP 官方认为 mod_php 风险最高。PHP 8.1 及更早版本已无官方新版本,只能靠主机商或 Linux 发行版自己打补丁包(打补丁后版本号可能不变),而 PHP 8.2 也将在 2026 年 12 月 31 日停止安全支持。关于在野利用,安全公司 Sucuri 引用 Hadrian 的话称:“We are now seeing php2shell exploited in the wild at scale.”Patchstack 的时间线显示,10 月 21 日上午已有托管合作方报告利用事件,但到当天 13:57 UTC,Patchstack 自己的遥测只看到探测,还没有看到入侵实证。尽管各方测到的利用进度不同,探测已经开始,自建站卖家必须让主机商确认网站实际运行的 PHP 版本已升级或打上补丁,不能只看命令行里的 PHP 版本(Shopify 托管店铺不用处理)。
PHP 基金会同一天发文介绍了漏洞的发现过程。CVE-2026-109618 的早期迹象在 2024 年的外部安全审计期间就已发现,但修复方案涉及兼容性取舍,一直没有定下来。2026 年 8 月 11 日,安全公司 Calif 报告了可以无条件远程执行代码的利用路径,OpenAI 独立报告了同一根因,Wiz 之后又报告了其他攻击路径。基金会还提到,AI 辅助研究让安全团队收到的报告比以前多得多,7 月 1 日以来已发布 15 个 CVE,另外处理了 100 多份无效、重复或无法复现的报告。
升级 PHP 可能要短暂重启或停机。John Mueller 10 月 21 日在 Bluesky 提醒:“use HTTP 503 instead of letting responses time out / 404 / 500.”他建议在 PHP 之外返回 503,例如把 DNS 指到别处或交给 CDN 处理。Google Search Central 同一天也在 LinkedIn 提醒,返回 503 可以让已编入索引的网址在维护期间继续保留在搜索结果里。
除了底层 PHP,WordPress 插件生态本周又出了一起供应链安全事件,和上周的 Rank Math PRO 后门、本周的 Shopify 应用劫持一样,问题都出在厂商一侧。备份插件 UpdraftPlus 的开发商 TeamUpdraft 发布安全事件公告称,10 月 17 日至 18 日 teamupdraft.com 被未授权访问,客户数据库和 UpdraftCentral、UpdraftVault、UpdraftClone 的连接密钥可能已经外泄。插件下载包本身没有被篡改,自托管的 UpdraftCentral 也不受影响,但攻击者直接用泄露的密钥,通过 UpdraftCentral 远程管理通道给已连接的站点下发命令,创建管理员账号,并安装伪装成维护工具的后门插件。BleepingComputer 转述 Patchstack 的数据称,攻击从 10 月 18 日 15:32 UTC 开始,至少用了 99 个不同名字的后门插件;安全公司 Nethemba 的分析记录到,10 月 21 日攻击者仍在向它的两个站点下发命令。TeamUpdraft 没有公布受影响的站点数和入侵根因。
在修复上,UpdraftPlus 的 1.26.13(免费版)和 2.26.13(Premium)会自动吊销旧密钥,但有两处细节容易踩坑:Nethemba 指出,前一个版本 1.26.12 和 2.26.12 有 bug,一个旧密钥都没有删除;而且 1.26.13 只删除 10 月 18 日 13:07 BST 之前创建的密钥,在这之后到修复版发布前创建的密钥仍需手动清理。因此,用 UpdraftPlus 的网站必须确认升级到 1.26.13 或 2.26.13,再去 UpdraftCentral 设置里手动删掉所有连接密钥,并检查插件列表和用户列表里有没有陌生项。
另外两起插件漏洞也需要留意:
- Rank Math SEO PRO 后续:上周的后门事件本周没有新的实质信息,Rank Math 仍未公布受影响用户数和入侵途径。其更新日志确认,干净的 3.0.124 于 10 月 16 日发布,而原版 3.0.123 是 10 月 7 日发布的,被篡改的包沿用了同一个版本号。这意味着只看版本号不能判断是否中招,必须看插件是否在 10 月 15 日 20:02 UTC 至 16 日 07:12 UTC 之间下载或更新过。
- Duplicator 漏洞:Wordfence 10 月 20 日公开了迁移插件 Duplicator 的 CVE-2026-82814(CVSS 8.8),影响免费版 1.5.17 及以下、Pro 版 4.6.10 及以下,修复版本是 9 月 8 日发布的 5.0.0。攻击者先把恶意数据写进网站的公开内容,等管理员打包并执行迁移时触发。目前没有在野利用报告,但 Wordfence 提醒,升级插件不会重建已生成的迁移包,旧迁移包要直接删掉重打。
Meta 商业条款推迟到 11 月 20 日,网站抓取授权仍在
上期周报写“Meta 在 10 月 17 日删除了这一条款”,这个说法不准确,在此更正。Meta 删除的只是条款用途里的“train”(训练)一词,授权 Meta 抓取广告主网站的条文仍然保留。Search Engine Journal 对比发现,原文用途是“to provide, develop, improve, research, train, and maintain the integrity of”,现在改成了“to provide, develop, improve, research, and maintain advertising and business products”。
面对争议,Meta 发言人 10 月 23 日通过邮件告诉 Reuters:“We are extending the effective date of our updated Commercial Terms and Self-Serve Ad Terms to 20 November.”PPC Land 转述称,Meta 表示推迟是为了有更多时间向合作方说明哪些内容变了、哪些没变。不过,10 月 26 日打开 Meta 的中文条款预览页时,页面上的生效日期仍然是 10 月 30 日,所以延期目前还停留在 Meta 对媒体的表态,正式文档尚未同步。
看具体条文,现行条款第 1 条授权 Meta 使用网页抓取工具、智能助手、机器人和网络爬虫等自动化软件,并可以创建测试凭据,用来“访问、索引、缓存、分析、收集、检索或爬取与您的商品或服务相关联的网域、网页或网址”。这一条款适用于所有以商业目的使用 Meta 产品的企业,即使没有投广告、只运营主页也在范围内,而且条款全文没有提到 robots.txt。Meta 发言人 Daniel Roberts 对 The Verge 表示,这一更新“does not change how Meta uses web crawlers”。出版商方面仍在施压:Movement for an Open Web 已向英国 CMA 和欧盟委员会提出竞争投诉,美国 News/Media Alliance 10 月 22 日发公开信,要求 Meta 在 10 月 26 日前答复使用哪些爬虫、怎样遵守 robots.txt 等问题。目前这些解读仍是投诉方的主张,不是监管结论。
结合 Meta 的爬虫文档看,Meta 共有五个 user-agent,遵守 robots.txt 的规则并不一样:Meta-ExternalAgent 用于训练基础模型或直接索引内容,Meta-WebIndexer 用于提升 Meta AI 的搜索结果质量,Meta-ExternalAds 用于广告和商业产品;而抓取应用内分享链接的 FacebookExternalHit,以及按用户请求抓取的 Meta-ExternalFetcher,文档明确说明在部分情况下可能不遵守 robots.txt。使用 Meta 商业账号或投广告的店铺,截止日期从 10 月 30 日顺延到了 11 月 20 日,建议在此之前检查 robots.txt 对前三个爬虫的规则,并在服务器日志里看一眼这五个爬虫的实际访问量。
ChatGPT 广告扩到 89 国,自助广告默认开启自动改写
10 月 21 日,OpenAI 宣布 ChatGPT 广告新增 26 个国家(14 个在拉丁美洲,其余分布在欧洲、中东、非洲和亚洲),总数达到 89 个。广告只出现在 Free 和 Go 套餐里,Plus、Pro 和 Enterprise 没有广告。OpenAI 称上线八个多月以来已有超过 10 万家广告主投放过广告,但这只是累计数字;The Information 引用 New Street Research 的估算称,10 月初的活跃广告主约 6 万家,两个数字来源不同,但差距说明可能有不少广告主试投后没有继续。
对正在投放的商家来说,更需要注意的是 10 月 30 日生效的默认设置变更。Search Engine Roundtable 公开的 OpenAI 邮件显示,从 10 月 30 日起,新建和已有的自助广告活动都会默认开启 creative enhancements。开启后,系统可以改写或新写标题和描述、翻译文案、调整图片尺寸,目标网址也“may be optimized to direct people to a relevant page on your website”,而且这些版本“can run automatically without requiring you to review or approve each version”。广告主可以在 Ads Manager 里退出,原有的退出设置会保留。和 Google Ads 一样,开启这类 AI 功能就意味着放弃一部分控制权。当然,很多时候 AI 比一般的广告投放人员做得更好 :)
同一天,OpenAI 发文介绍了广告系统的底层架构。Search Engine Journal 报道称,一个经过后训练的大模型负责理解对话、生成检索查询并提名候选广告,最终的排序、定价和选择由独立的拍卖系统完成;用户开启广告个性化后,系统还会参考过往对话里的非敏感信息。OpenAI 在公告里重申“advertising does not influence the answers ChatGPT provides”,强调广告系统和生成回答的系统使用不同的服务和模型,但正如 SEJ 指出的,这是 OpenAI 自己的说法,外部无法验证(无奈摊手)。
对独立站卖家来说,自动替换落地页在电商场景下很容易出问题,比如把原本推爆款单品的广告导到已经下架的商品页、缺货变体页或价格过期的活动页。在投 ChatGPT 广告的商家,应在 10 月 30 日之前到 Ads Manager 决定是否关闭 creative enhancements;如果保留,要先排查站内是否有未清理的过期页面。另外,做报表时要把 ChatGPT 付费点击和自然引用带来的访问分开统计。
排名波动未确认,各家排名工具的假结果比例差异悬殊
Search Engine Roundtable 在 10 月 21 日和 10 月 25 日报道了 10 月 20 日至 21 日、10 月 24 日(周六)两轮未确认的排名波动。Google 状态页上最近一次已确认的更新,仍然是 9 月 24 日开始、10 月 8 日结束的 September 2026 spam update。由于论坛里的反馈多来自新闻站和依赖 Discover 的网站,这两轮波动对电商站有多大代表性还不清楚。
更影响日常判断的是,第三方排名工具收到假结果的问题仍在继续,而且本周出现了反弹。Nozzle 10 月 21 日更新了研究数据,样本是其客户在 53 个国家跟踪的 5,610 万个结果页。按 Nozzle 的定义,如果一个结果页里该关键词的常驻网站不到一半,就算被替换。9 月 13 日以来,只看第 1 页,被替换的比例平均为 8.7%;桌面端第 1 或第 2 页平均为 22.6%(正常基线只有 0.28%)。这个比例在 10 月 14 日至 16 日一度降到 3.8% 至 8.3%,但 10 月 21 日又飙升到 35.7%。Nozzle 10 月 22 日还发布了第二份报告,指出 9 月 16 日以来有 13.9% 的结果页只回答了查询的一部分。
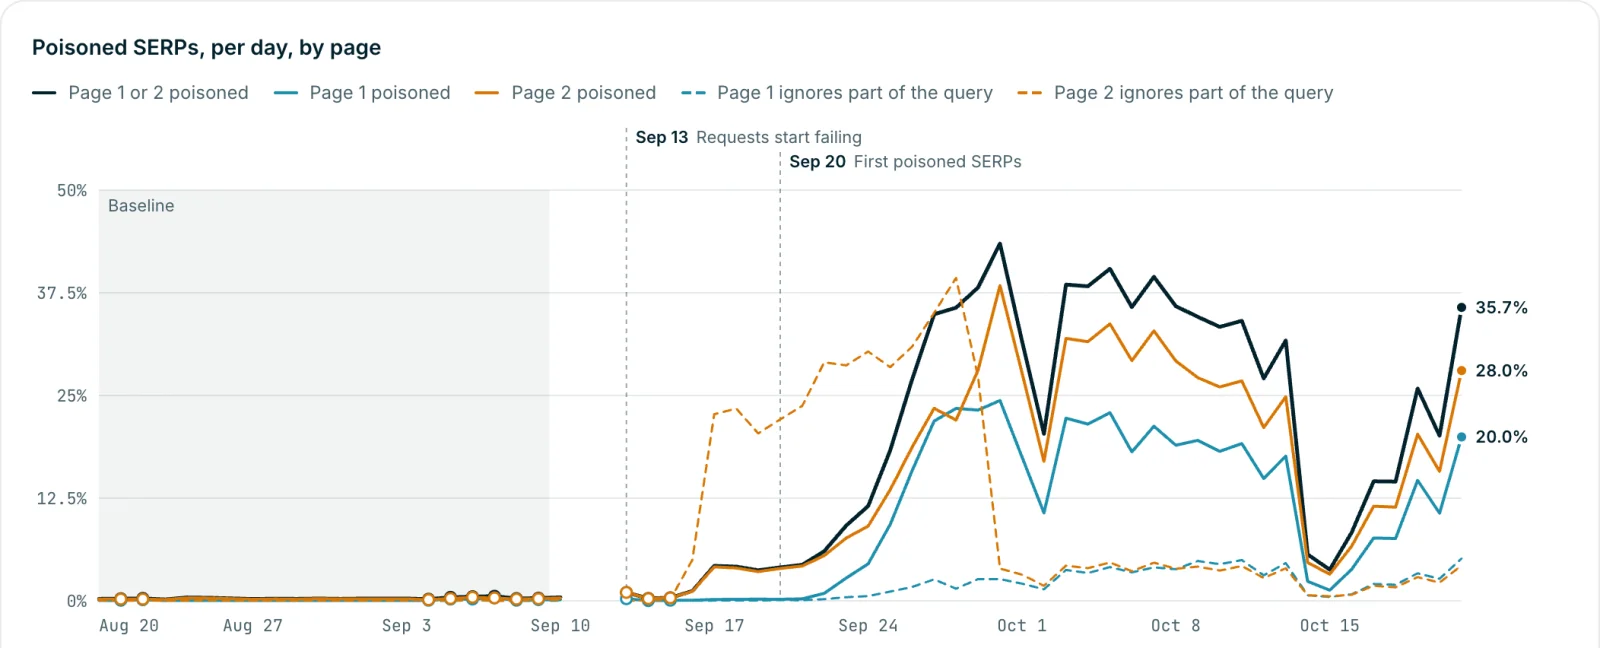
把本周多家工具商公布的数字放在一起看,差异非常大:
- Ahrefs(10 月 22 日):按数据供应商不同,估计有 5% 至 20% 的结果受影响,目前已加过滤并清理历史数据。
- AccuRanker:用每 200 个关键词抽 1 个的方法,测到 9 月 25 日桌面端有 30.2% 的结果页异常,10 月 17 日降到 0.58%。
- DataForSEO:初期异常比例约 20% 至 30%,加了校验和重试后降到约 2% 至 3%。
这些数字从 0.58% 到 35.7% 不等,因为各家工具的采集方式、判定标准和清洗方法不同,所以不能直接横向比较。AccuRanker 说明,比例降到 0.58% 是它自己团队处理的结果,所以不能据此认为 Google 已经停止干扰。此外,AccuRanker 在 10 月 21 日 09:00 UTC 换了新的动态 CTR 模型,多数域名按动态 CTR 计算的 Share of Voice 会因此降低约 35% 至 60%,这只是预估算法调整,不代表实际流量下降。Google 至今没有对假结果一事公开回应。9 月中旬以来,排名工具里出现的单日大跌,都要先用 Search Console 的展示次数、点击和平均排名核对,确认真实下跌后再改页面;用 AccuRanker 的团队要在报表里给 10 月 21 日加注释。
AI 搜索研究:llms.txt 没有可测效果,AI 带来的流量仍然很少
第一,不要在 llms.txt 上花时间,除非你先把页面的基础 HTML 结构和服务端渲染做好。SISTRIX 10 月 22 日发布的 AI 引用研究分析了德语区 2026 年第二季度 ChatGPT、AI Mode 和 AI Overviews 里的 17,380 个域名、96,418 个 URL,把每个被引用页面与同域名下一个未被引用页面配对比较。结果显示,llms.txt 没有可测的效果:被引用 URL 中有 11.7% 来自带 llms.txt 的域名,而全部域名中这一比例是 14.0%。相反,目录、Article schema、5 个以上的 H2、带表头的表格和 1,000 词以上的篇幅,都与更多引用相关(倍数在 1.5 到 1.7 之间)。研究还发现网店样本里 Product schema 的倍数是 0.6,可见更新日期是 0.7,都与更少引用相关;作者提醒这只是相关性而非因果关系,可能反映的是商品页本来就比文章页更少被 AI 引用。另外,这项研究演示了小样本结论有多不可靠:FAQ schema 的效应在 833 个 URL 时是 −23%,放到 96,418 个 URL 时变成了 +19%。
内容能被结构化提取的前提,是 AI 能读到正文。Glenn Gabe 10 月 19 日发布的复测用了 3 个正文由 JavaScript 渲染的测试站点,让五个 AI 平台读取网址。结果和 2025 年 8 月第一次测试一样,ChatGPT、Claude 和 Perplexity 仍然只能读到导航、页脚或 cookie 提示,只有 Gemini 和 Copilot 读出了前两类站点的正文。虽然测试样本只有 3 个站,且测的是用户喂网址的场景(不一定等于搜索爬虫行为),但是,如果独立站的商品描述、评价、FAQ 和尺码表完全靠客户端 JavaScript 渲染,主流 AI 工具很可能读不到这些内容。
当然,如果其他基础工作都已经做好,再加一个 llms.txt 也可以算锦上添花。
第二,在本周两份大样本 GA4 统计里,AI 来源的转化率高,但流量远小于 Google 自然搜索。两份统计得出了相似的量级:
- Marie Haynes:汇总 100 个网站 12 个月共 1.45 亿多次会话,ChatGPT 带来的会话只有 Google 自然搜索的 0.62%,所有大模型合计也只有 Google 自然搜索的 0.73%。在 55 个跟踪了转化的网站里,ChatGPT 转化率达 13.8%(Google 自然搜索为 3.02%),但由于基数太小,Google 自然搜索贡献的总转化量仍是所有大模型合计的 27 倍。不过,她没有披露识别 ChatGPT 流量的方法和网站的行业构成。
- SEO Works:汇总 95 个 GA4 属性 12 个月的数据,自然搜索流量是 AI 助手的 39 倍。在 63 个可比较的网站里,AI 来源转化率是 7.18%,自然搜索是 6.08%,每 100 次自然搜索转化对应 3.2 次 AI 来源转化。
- Kevin Indig:对 12 个网站的分析没有发现 AI 可见度和品牌搜索、直接流量之间有可靠的关系(样本仅 12 个站,代表性有限)。
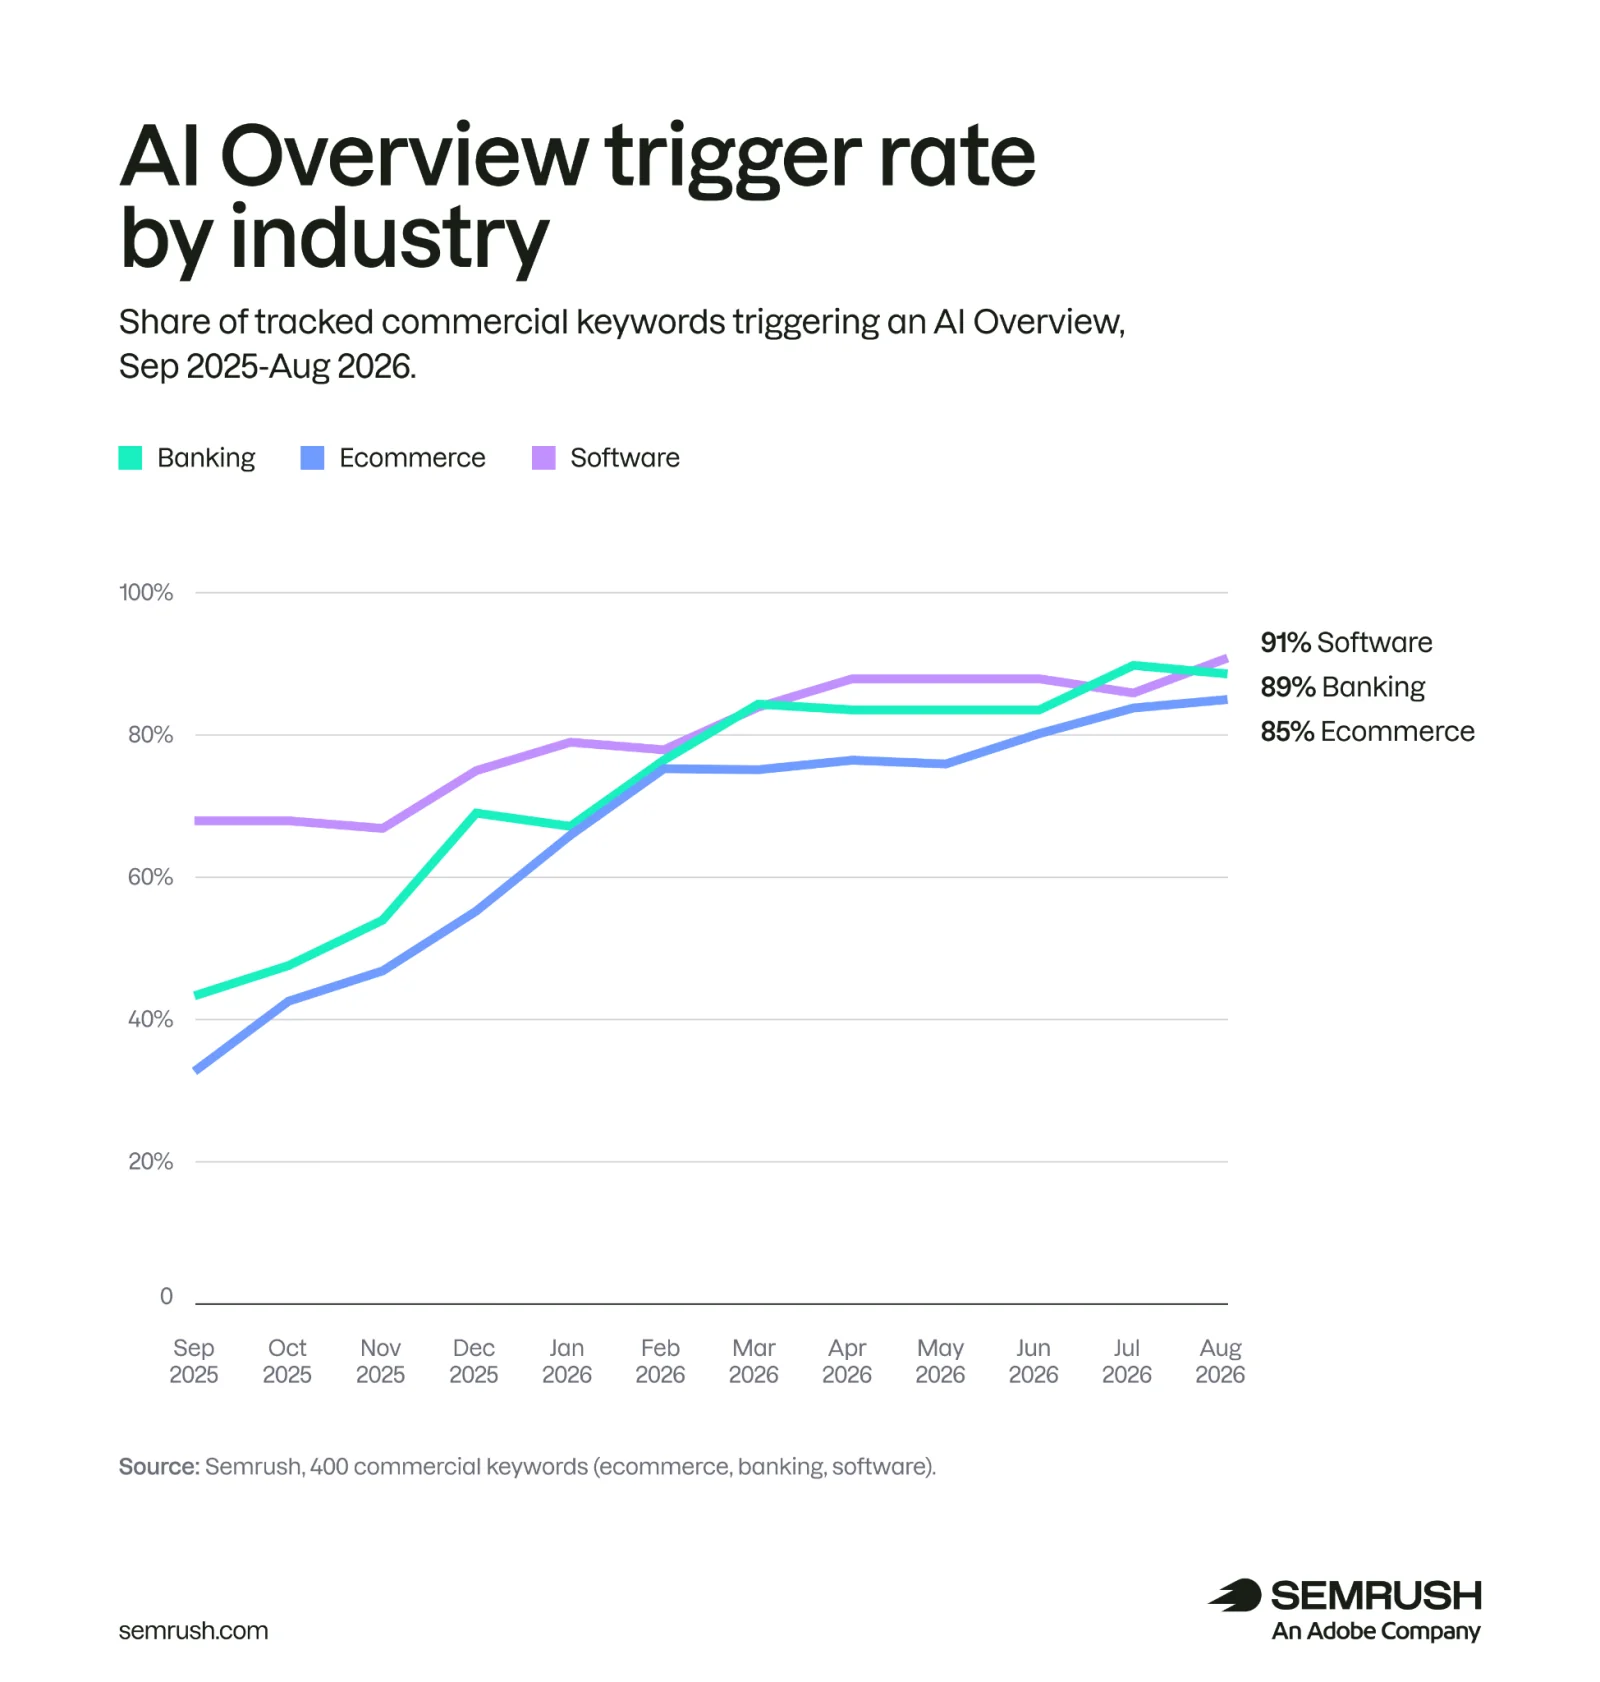
第三,商业查询里的 AI Overviews 覆盖率大幅上升,第三方平台上的内容也能影响 AI 回答了。Semrush 的研究跟踪了美国桌面端银行、电商和软件三个行业的 400 个商业关键词(含“替代品”“品牌对比”“最佳推荐”“价格”“评测”五类修饰词)。从 2025 年 9 月到 2026 年 8 月,触发 AI Overviews 的关键词比例从 45.75% 升到 88%(按搜索量加权达 97.08%),其中电商词从 32.62% 升到 85.11%,评测类从 30.14% 升到约 90%。这项研究没有点击数据,400 个词分到各细分行业和修饰词后样本也不大,但趋势很明显:用户在搜对比和评测词时,越来越常先看到 AI 总结。与此同时,复旦大学的一篇论文(实验于 2026 年 3 月至 4 月完成,各平台之后可能已做调整)显示,研究者用普通账号在 Medium、YouTube、搜狐等常被引用平台发布虚构话题文章后,10 个 AI 搜索工具里有 8 个在 7 天内引用了这些虚构概念,最快的只用了 1 小时;SEJ 转述称,Grok 在 32 次回答中有 30 次链接到了这些帖子。需要注意,论文测试的是虚构概念,不是真实的品牌对比,但可以推断,别人在这些平台上发的帖子也有机会进入品牌对比和评测类的 AI 回答。品牌方需要定期在 AI 搜索里查一下自己的品牌名,看它引用了哪些第三方帖子,并在 GA4 里给 AI 来源单独建渠道分组,用自己店铺的真实订单数据来决定投入多少精力。
Agent 购物:Shopify 店铺默认声明 Universal Cart 能力
Shopify 一直在积极接入 UCP 等 AI 购物协议。翼果科技作为 Shopify 白金级合作伙伴,也在帮助卖家在 Shopify 上接入这些能力并做 GEO 优化。
上期提到 Google 在美国上线 Universal Cart,本周 Search Engine Roundtable(10 月 23 日)报道,越来越多用户能看到搜索结果右上角的购物车图标和商品上的“Add to cart”按钮。Merchant Center 帮助页写明,商家侧接入正在美国逐步开放,澳大利亚和加拿大明年跟进。Google 开发文档同时说明,购物车转移是单向的,不支持在 Google 和商家网站之间双向同步。
对 Shopify 卖家来说,更直接的变化是平台很可能已经在底层替所有店铺做了统一声明。No Hacks 的 Slobodan Manic 10 月 19 日检查了 60 家 Shopify 店铺,能访问的 59 家都在 /.well-known/ucp 文件里声明了 dev.ucp.shopping.cart 能力,且写法完全一致,他据此推断是 Shopify 统一加上的。不过他也指出了局限:样本只来自 Shopify Catalog,声明了能力不代表店铺已经能收到 Google 转来的购物车,Google 也没有公布 Universal Cart 的实际使用数据。
除了线上购物车,Shopify 还在继续往 /.well-known/ucp 和 MCP 里加功能。10 月 22 日的开发者更新日志显示,至少有一家零售门店的店铺会在 /.well-known/ucp 里声明门店搜索和查询能力,让 Agent 按名称、距离或商品是否有货来找门店;Shopify 注明,这里的有货判断“isn’t a stock count, a pickup promise, or a reservation”。另外,从 10 月 16 日起,Checkout MCP 和 Cart MCP 支持传入买家同意信息;如果 Agent 没有传,Shopify 会直接套用店铺对买家所在国家的默认设置。
其他电商平台也在推进类似接口:Cloudflare 10 月 21 日宣布在 Commerce.com(原 BigCommerce)近 10 万个店铺域名上开启 WebMCP,浏览器里的 AI Agent 可以直接调用搜索商品和加购工具,最后由顾客自己结账,商家可以一键退出;Walmart 同一天公布规则,允许顾客给每个 Agent 单独授权和设消费上限,默认每笔购买都要顾客批准,违规 Agent 会被屏蔽;Google 10 月 20 日给 Gemini 应用增加面向小企业的功能,可连接的第三方应用包含 Shopify,但公告没有说明 Gemini 能对 Shopify 做哪些读写操作。
建议 Shopify 卖家直接打开自己店铺域名的 /.well-known/ucp,确认当前对外声明了哪些 Agent 能力。有线下门店的商家要核对门店地址和库存位置;卖往多个国家的商家,务必在后台“客户隐私”里按国家检查营销同意的默认设置,避免 Agent 下单时因默认设置不当引发合规问题。
Google 技术类更新
对独立站日常维护有直接影响的更新有三条,主要涉及 URL 规范和 Merchant Center:
- 分面 URL 的方括号与连字符:10 月 19 日,John Mueller 在 Bluesky 回答 Vanessa Fox 提问时指出,
?filter[]=123和?filter%5B%5D=123不是同一个 URL,因为 RFC 3986 第 2.2 节把方括号和加号定义为保留字符,但他没有说明 Google 是否会把这两种写法合并处理。此外,10 月 23 日 Search Central 更新日志记录了 URL 结构文档的措辞修改,改为连字符“clearly signal a word boundary”,用连字符不用下划线的建议本身没变,只是为了和 The Non-Canonical Cabinet 视频保持一致。独立站的筛选和分面 URL 应统一写法,内链、canonical 和 sitemap 里要么都编码,要么都不编码,不要指望 Google 自动合并。 - Merchant Center 快速配送天数:Google 在 About fast shipping 帮助页新增了一张表,列出各国达到快速配送所需的天数:日本和新西兰 1 天,印度 2 天,澳大利亚、加拿大、英国和美国 3 天,巴西 4 天。页面写明 Google 搜索的“Get it fast”筛选目前只在美国提供。需要注意,帮助页正文的资格段落只列了澳大利亚、加拿大、印度、日本、英国和美国,漏掉了表格里的巴西和新西兰,文档自身还不一致。开了快速配送的商家,要按目标国家核对承诺时效和网站运费说明是否一致。
- Google 图片不支持 JPEG XL:虽然 Chrome 从 155 版开始支持解码 JPEG XL,但 Google 图片文档列出的支持格式仍是 BMP、GIF、JPEG、PNG、WebP、SVG 和 AVIF。John Mueller 明确表示 JPEG XL“is currently not supported”。商品图请继续用 WebP、AVIF 或 JPEG。
其余是抓取控制、AI 界面展示和算法相关的文档或测试动态,列在下面供参考:
- 生成式 AI 控制写进文档与 robots.txt 边界:10 月 21 日,Google 在 Control what you share with Google Search 文档中新增两节,介绍已有的 robots meta、data-nosnippet、X-Robots-Tag,以及 2026 年 8 月 31 日向全球开放的 Search Console 里的 Search generative AI control(没有新功能)。文档写明,该控制“isn’t used as a ranking or inclusion signal affecting other parts of Search”,也不影响 AI 训练,限制训练要用 Google-Extended。同一天,Gary Illyes 和 Cherry Prommawin 在 The Non-Canonical Cabinet 第 2 集里(据 Search Engine Roundtable 转写)提醒,robots.txt 适用于搜索爬虫和 AI 训练爬虫,但“It doesn’t dictate what a system does with the data after it has already crawled it”;解析器只认 user-agent、allow、disallow 和 sitemap 四种字段,其他行会被忽略,路径里的非英文字符要写成百分号编码。
- AI Overviews 界面与 AI Mode 广告测试:10 月 23 日,Brodie Clark 发现 AI Overviews 的引用卡片不再显示来源页原文,改为显示 Google 按查询生成的摘要,Barry Schwartz 在部分查询里也看到了,Google 没有表态;10 月 20 日部分桌面端 AI Overviews 曾漏掉“AI Overview”标签,10 月 22 日恢复,看起来是 bug。另外补报一条上期资讯:据 Search Engine Roundtable,Google 10 月 16 日向 Search Engine Land 证实,正在对开启 Personal Intelligence 的用户在 AI Mode 中测试广告(Google 3 月曾说这类用户不会看到广告),帮助文档写明广告不会直接基于 Gmail 或 Google 相册内容。
- Discover 过期内容过滤与 Smart Bidding 文档:Search Engine Journal 10 月 21 日报道了一篇 arXiv 论文,介绍用两个模型判断内容是否已被取代、价值是否衰减的 Supersession-Decay Filtering 系统;摘要称该系统已在 Google Discover 全面部署两年,用户提交的“内容过期”反馈下降了 54.9%,Google 未就此发布说明。此外,据 Search Engine Roundtable,Google Ads 把学习期帮助文档改名为“About Smart Bidding learning”并重写,提到 7 天上限及哪些调整会触发重新学习。
Shopify 其他更新
本周 Shopify 有三项后台更新,前两项直接关系到黑五网一的促销排期和跨境运费,如果前端展示与结构化数据不同步,容易引发 Merchant Center 报错:
- Rollouts 支持 catalog:10 月 23 日起,商家可以用 Rollouts 定时激活、停用或切换 catalog,按市场排期商品的可售状态和价格,并和主题、结账改动放进同一次发布。黑五网一按市场定时调价的商家,切换生效后要抽查各市场商品页结构化数据里的价格和库存状态是否同步更新。
- Managed Markets 接管国际运费:10 月 24 日起,Managed Markets 可以和含关税定价一起管理国际运费,一部分运费计入商品价,其余在结账时收取。Shopify 写明这些运费由 Managed Markets 设置和更新,商家不能自己修改。开启后,务必核对各市场的 Product 结构化数据和商品 feed 里的价格、运费是否与前台一致。
- 结账页付款方式改为平铺:10 月 22 日起,当付款方式不超过 4 种等条件满足时,结账页改为平铺样式,其他配置仍用列表样式。
行业其他
DeepSeek 搜索 API 的第一批实测:DeepSeek 10 月 17 日开放了底层基于自研搜索引擎的 Search 和 Fetch 两个 API。Suganthan Mohanadasan 10 月 19 日发布了 110 次调用的初步实测(测试时间为一天)。他发现 authority 分数看起来按主机名打分,同一主机下的 URL 分数相同;Fetch 请求使用普通的 Firefox user-agent,不带 DeepSeek 标识,并且返回了 3 个被 robots.txt 禁止抓取的网址内容(作者无法确认它是否读取过 robots.txt)。如果这一结果属实,只靠 robots.txt 或 user-agent 规则拦不住这类请求;但测试只有一天、110 次调用,还需要更多测试确认。我自己也在做 DeepSeek 搜索 API 的一周跟踪实测,报告整理好后会单独发布。
ChatGPT UTM 的后续:Search Engine Land 本周把上期报道的 UTM 问题标题改为“ChatGPT drop in UTM tracking was a bug”。据 Adobe 的 Cedric Huesler,修复从 10 月 15 日开始分批推出,当天 09:00(太平洋时间)带标记的 ChatGPT 点击已恢复到前一周同一时段的 95% 至 100%。已经被记成直接访问的历史数据不会补回,看 10 月中旬流量报表时仍需注意这一缺口。
Linus 思考
本周这几起安全事件的入口各不相同:Shopify 是应用开发商的后台和工具被入侵,UpdraftCentral 是连接密钥外泄,PHP 是解释器本身的漏洞。它们暴露的是同一个弱点:商家很难看清第三方代码、远程管理连接和配置改动会对自己的网站做什么。我也担心 vibe coding 会让更多没有经过充分安全测试的插件和应用进入市场,但本周的事件还不能证明这一点。所以,选插件和应用时要谨慎,优先选维护记录长的老牌产品。另一方面,AI 发现漏洞的能力确实在增强。PHP 基金会在这次发布的说明里提到,AI 辅助研究让 PHP 安全团队收到的报告比以前多得多,所以以后插件和运行环境都需要更频繁地更新。选择 Shopify 这类托管平台会省心一些;如果选择 WordPress,就必须自己经常检查和更新插件。
这里有一个好用的方法:用 WordPress 的 REST API(配合应用密码 Application Passwords)批量查看各站点的插件版本,判断哪些需要更新,哪些不需要。
但是,托管平台也不等于没有风险,本周 Shopify 就有应用被植入恶意代码,导致结账被劫持。我认为 Shopify 应用劫持最危险的地方在于隐蔽性:顾客被导去仿冒页面填写银行卡信息后,又被转回真实结账页完成付款,所以商家单看后台订单很难察觉异常。同时,Boost 的主题应用扩展被关闭期间,Turbo 版店铺的集合页和搜索页显示空白,说明第三方前端脚本一旦出问题,不仅威胁资金安全,遇到 Googlebot 抓取还会直接影响页面收录。我的建议是,先列清楚哪些第三方能在网站上执行代码或下发命令:Shopify 店铺看 App embeds 和主题里的应用代码,平时不用的应用直接卸载;WordPress 站点除了插件列表,还要查有哪些远程管理连接,不用的断开。
看完本周几份实证研究,我的判断是,独立站做 GEO 不必跟风折腾新概念,先把 Google 自然搜索、HTML 服务端渲染和数据核对这几件事做好。Marie Haynes 和 SEO Works 的两组 GA4 样本里,AI 来源的流量都远小于 Google 自然搜索,转化率高也弥补不了量的差距。这两组样本的行业构成没有完全公开,不能直接套到每个独立站上,但量级差距足够大。另一方面,商业查询触发 AI Overviews 的比例在一年里大幅上升,第三方平台上的帖子也能很快进入 AI 回答,所以用户搜品牌对比和评测时,看到的 AI 总结越来越多,这些总结也会受第三方平台内容的影响。
至于怎么提升引用,SISTRIX 的研究没有测出 llms.txt 的效果,目录、多个 H2 和带表头的表格这些基础结构反而与更多引用相关;Glenn Gabe 的复测也说明,主流 AI 工具仍读不到客户端 JavaScript 渲染的正文。同时,这几周的数据本身就不稳定:各家排名工具测到的假结果比例相差悬殊,AccuRanker 换了 CTR 模型,ChatGPT 的 UTM 在 10 月中旬也丢过一段时间,看数据很容易误判。所以,现阶段我会把 GEO 的精力先放在 Google 的 AI Overviews 和 AI Mode 上,并在 GA4 里单独拆分 AI 渠道的真实订单,用订单数据决定投入多少。
最后看平台规则和自动化接口的变动,我的判断是,平台自动化程度越高,独立站因为前端展示、结构化数据、广告落地页和隐私设置不同步而踩坑的概率就越大。例如 ChatGPT 广告如果自动把流量导去缺货变体页、已下架商品页或价格过期的活动页,会浪费预算,也会拉低转化;Shopify 的 Checkout MCP 和 Cart MCP 在 Agent 没有传入买家同意信息时,会直接套用店铺对买家所在国家的默认设置;而黑五网一期间用 Rollouts 定时调价或开启 Managed Markets 自动拆分运费后,如果商品页的 Product 结构化数据和 Merchant Center feed 没有同步更新,容易引发 Merchant Center 报错。所以,我建议每个月固定检查一遍这些默认设置,具体项目见下面「对你意味着什么」的第 5、8 条。
对你意味着什么
- Shopify 店铺在无痕窗口里走一遍结账,确认落在 Shopify 自己的结账页。用过 Swym 的,在主题代码里搜索
checkout-guard,但搜不到不代表没受影响,以结账测试为准;删掉不用的应用,给 Shopify 和各应用账号开启两步验证。 - 自建 WooCommerce 或 WordPress 的网站,让主机商确认网站实际运行的 PHP 已升级到 8.2.35、8.3.36、8.4.27、8.5.12 或包含修复的补丁包。停机打补丁时返回 503。
- 用 UpdraftPlus 的网站升级到 1.26.13 或 2.26.13,不要停在 1.26.12;再手动删除 UpdraftCentral 的所有连接密钥,检查有没有陌生的管理员和插件。
- 在 Meta 投广告的店铺,在 11 月 20 日之前检查 robots.txt 对 Meta-ExternalAgent、Meta-WebIndexer 和 Meta-ExternalAds 的写法,并在服务器日志里看它们的访问量。
- 在投 ChatGPT 广告的商家,在 10 月 30 日之前决定是否关闭 creative enhancements;保留的话,检查系统可能导向的落地页。
- 排名工具显示的单日大跌,先用 Search Console 的展示次数、点击和平均排名核对,再决定是否修改页面。
- 关掉 JavaScript 查看商品页,确认商品描述、评价和 FAQ 出现在 HTML 里。llms.txt 不需要优先做。
- Shopify 卖家打开自己店铺的
/.well-known/ucp,看声明了哪些 Agent 能力;在“客户隐私”里按国家检查营销同意的默认设置。
SEO & AI 周报 10.19–25:Shopify 应用劫持、PHP 高危漏洞
https://www.linusseo.com/google-seo-and-ai-newsletter-linus-thoughts-261025/